Despiden al jefe de ciberseguridad de EU; Visa, JPMorgan y Mastercard reportan exposición de datos
Por EDITOR Noviembre 20, 2026 53
Sean Cairncross salió de la dirección nacional de ciberseguridad de la Casa Blanca tras una semana de fallas tecnológicas. Por separado, tres gigantes financieros confirmaron incidentes en proveedores externos que expusieron información limitada de clientes, principalmente correos electrónicos.
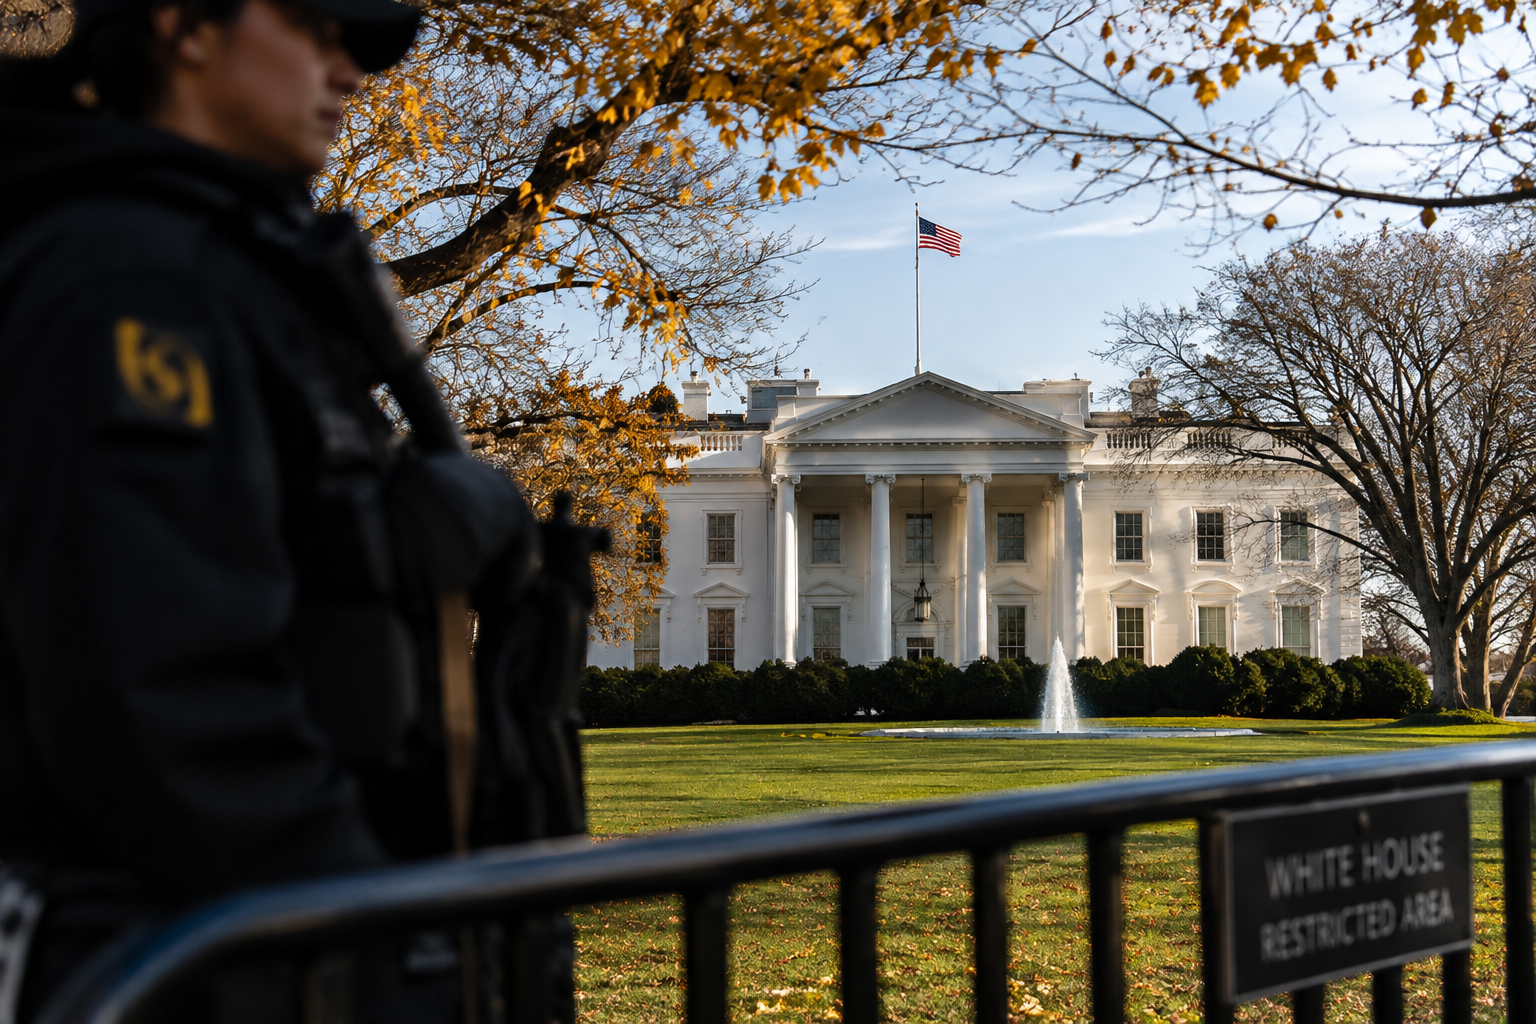
La administración de Donald Trump destituyó a Sean Cairncross, director nacional de ciberseguridad de la Casa Blanca, mientras JPMorgan Chase, Visa y Mastercard reconocieron incidentes de seguridad en empresas proveedoras que derivaron en la exposición de información de algunos clientes. Los dos acontecimientos se producen en medio de una semana de interrupciones tecnológicas que afectaron servicios bancarios, sistemas gubernamentales y operaciones aéreas en Estados Unidos, aunque no se ha establecido que formen parte de un mismo ataque.
Cairncross fue separado del cargo el jueves 19 de noviembre, de acuerdo con una fuente cercana a la Casa Blanca citada por Reuters. Su salida ocurrió después de una serie de fallas que incluyeron una interrupción global de Microsoft y la suspensión de operaciones aéreas que afectó más de 18 mil vuelos. El funcionario tenía a su cargo la coordinación de políticas y estrategias de ciberseguridad en el gobierno federal.
La destitución representa el primer movimiento relevante de personal de la administración Trump tras esa cadena de interrupciones. Kirsten Davies, directora de información del Departamento de Defensa, asumirá temporalmente la responsabilidad. Cairncross agradeció la oportunidad de haber servido en el gobierno, mientras que la Casa Blanca respaldó su salida.
En paralelo, JPMorgan Chase informó que atacantes accedieron a información de mercadotecnia almacenada por proveedores externos. Los datos podrían incluir nombres y direcciones de correo electrónico de algunos clientes. La entidad señaló que notificará a las personas afectadas y aclaró que el incidente no comprometió sus servicios bancarios ni está relacionado con la falla de software que había interrumpido operaciones días antes.
Visa confirmó que tenía conocimiento de las reclamaciones y las vinculó con un incidente que involucró a un proveedor de servicios en la región Asia-Pacífico. La compañía sostuvo que sus propios sistemas no fueron afectados y que no se comprometieron datos de pago, como números de tarjetas.
Por su parte, Mastercard informó que un proveedor externo sufrió un incidente que expuso una cantidad limitada de direcciones de correo electrónico de un grupo reducido de titulares inscritos en un programa específico de beneficios. La empresa aseguró que la exposición fue contenida y que su red de pagos y la posibilidad de utilizar tarjetas no resultaron afectadas.
Un grupo de extorsión cibernética identificado como n0n se atribuyó ataques contra proveedores vinculados con las tres compañías. Reuters reportó que revisó archivos que aparentemente contenían más de 16 mil direcciones de correo electrónico de clientes de JPMorgan, además de algunos teléfonos y códigos postales. Sin embargo, la agencia no pudo verificar de manera independiente la autenticidad de esos datos. Las empresas tampoco identificaron públicamente a los proveedores afectados.
La cadena de fallas tecnológicas también encendió cuestionamientos sobre la capacidad de respuesta del gobierno estadounidense. No obstante, el principal funcionario de inteligencia de Estados Unidos sostuvo que las interrupciones recientes correspondieron a incidentes separados relacionados con mantenimiento y cambios técnicos, y no a un ataque coordinado o patrocinado por un Estado.
El caso exhibe un riesgo que va más allá de la seguridad de las redes bancarias: la información de los clientes también puede quedar expuesta en empresas externas que procesan campañas, beneficios y servicios comerciales. Aunque las compañías descartaron afectaciones a los pagos, la filtración de nombres, correos y teléfonos puede facilitar intentos de suplantación y fraude dirigidos a los usuarios.
Compartir
Carlos Slim recibe el primer Premio EL PAÍS América a la Excelencia